Salesforce「Username-Password Flow」2027年2月廃止|管理者向けに影響と移行先を整理
投稿日:
更新日:
#Salesforce #管理者 #Username-Password Flow
目次
Salesforceは2027/2/20にConnected Appで利用するOAuth 2.0 Username-Password Flowを停止する予定としています。対象の連携は、適用後に認証できなくなります。
この名称だけでは、自社のどの連携が該当するのか分かりにくいことがあります。本記事では、Salesforce管理者向けに「どんな仕組みか」「SOAP API login()と何が違うか」「何へ移行するか」を順に整理します。
※本記事はSalesforce管理者向けに全体像と影響を把握しやすくすることを目的としており、一部の技術的な説明は簡略化しています。実装・移行時はSalesforce公式ドキュメントもあわせて確認してください。
2027/2/20にUsername-Password Flowを停止予定
Salesforceは、Connected AppでのOAuth 2.0 Username-Password Flowを2027/2/20に停止すると案内しています。もともとはWinter ’27での適用予定でしたが、現在は日付指定の適用に変更されています。
- 対象:Connected AppでOAuth 2.0 Username-Password Flowを使う連携
- 適用日:2027/2/20
- 適用後:対象のConnected App連携はこの方式で認証できない
- Summer ’26以降に作成された組織では、この認証方式を利用できない設定になっている
Salesforce公式:Retirement of OAuth 2.0 Username-Password Flow for Connected Apps
Admin目線では、どんな認証方式か
一言でいうと、外部システムやバッチにSalesforceユーザーのユーザー名・パスワードを持たせ、裏側でOAuthのアクセストークンを取得する方式です。
たとえば、基幹システムから毎晩Salesforceの取引先を更新する連携を考えます。外部システム側にユーザー名、パスワード、Consumer Key / Secretを設定し、Salesforceのトークンエンドポイントへ認証要求を送ります。認証に成功するとaccess_tokenが返り、そのトークンを使ってAPIを実行します。
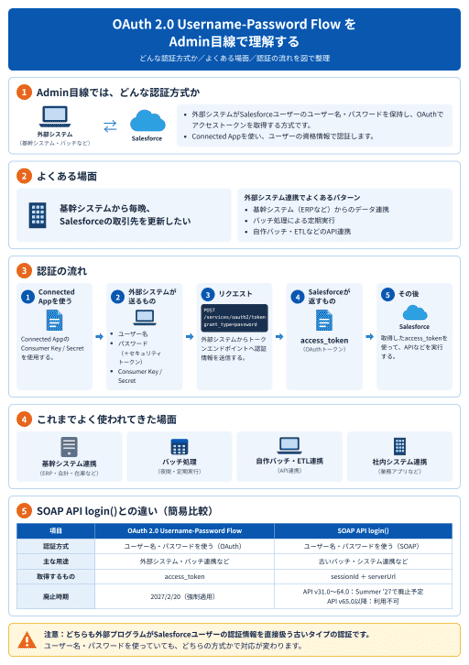
図1:OAuth 2.0 Username-Password FlowをAdmin向けに整理
対象かどうかを見分けるポイント
| 確認ポイント | 判断 |
|---|---|
| Salesforceのトークンエンドポイントに grant_type=password を送信 | Username-Password Flow |
| SOAP APIの login() を呼び出している | SOAP API login() |
| /services/oauth2/token、Consumer Key / Secret | Username-Password Flow の可能性あり |
| sessionId + serverUrl を取得して利用 | SOAP API login() の可能性が高い |
| Salesforceのユーザー名・パスワードを外部に保存 | 廃止予定の方式の可能性あり |
| パスワード+セキュリティトークン | 廃止予定の方式の可能性あり |
SOAP API login()とは別の廃止
同じ時期にSalesforceではSOAP API login()の廃止も進んでいるため、混同しやすい点です。どちらも外部プログラムがSalesforceユーザーの認証情報を直接扱う古い方式ですが、認証の入口と返り値が異なります。
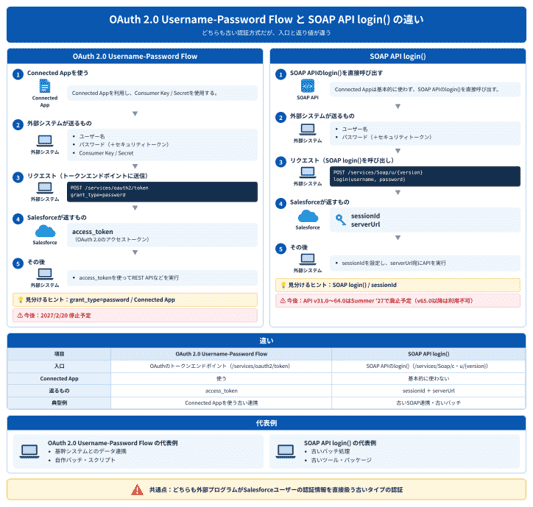
図2:OAuth 2.0 Username-Password FlowとSOAP API login()の違い
OAuth 2.0 Username-Password Flowは、Connected Appを使ってOAuthのトークンエンドポイントへ認証し、access_tokenを取得します。一方、SOAP API login()はSOAP APIのlogin()を直接呼び出し、sessionIdとserverUrlを取得します。
SOAP API login()はAPI v31.0~64.0がSummer ’27で廃止予定です。API v65.0以降ではすでに利用できません。また、組織の作成時期や設定によって「任意のAPI認証を使用(Use Any API Auth)」権限による制御が適用される場合があるため、あわせて確認が必要です。
関連記事:2027年廃止でも要注意|SOAP API login()は2026年秋から権限対応【Salesforce】
置き換え先はどう考えるか
Salesforceの今回の廃止案内では、サーバー間の無人連携にはClient Credentials Flow、ユーザーが画面上でログイン・認可する用途にはWeb Server Flow + PKCEが案内されています。
証明書ベースで認証したい場合など、要件によってはJWT Bearer Flowも選択肢になります。
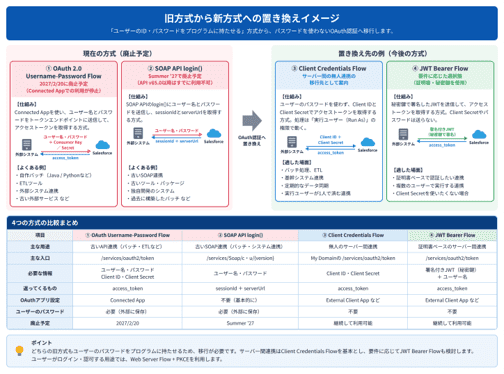
図3:旧方式からOAuthの新しい認証方式への置き換えイメージ
※Spring ’26以降、Connected Appの新規作成は制限されており、新規連携ではExternal Client Appを使用します。既存のConnected Appは引き続き利用できます。
| 利用場面 | 候補 |
|---|---|
| バッチ・ETL・基幹システムなどの無人連携 | Client Credentials Flow |
| 証明書ベースの認証、複数ユーザーを使う要件 | JWT Bearer Flow |
| ユーザー本人がログイン・認可するアプリ | Web Server Flow + PKCE |
Salesforceの移行ガイドでは、Username-Password FlowからClient Credentials Flowへ移行する場合、login.salesforce.com / test.salesforce.comではなく、対象組織のMy Domain URLを使う必要がある点も案内されています。
Salesforce公式:Migrate from OAuth Username-Password to Client Credentials Flow
管理者が今確認したいこと
- Connected Appを使う古い連携が残っていないか
- 外部システムやバッチにSalesforceユーザーのID・パスワードを保存していないか
- 設定やソースコードに grant_type=password がないか
- Username-Password FlowとSOAP API login()を混同していないか
- 対象連携について、Client Credentials Flowなどへの移行計画があるか
なお、Username-Password Flowは[接続アプリケーションのOAuthの利用状況]に表示されません。表示がないことだけで未使用とは判断せず、外部システム側の設定やソースコードも確認します。
自社開発ではない外部サービスを利用している場合は、サービス提供元へ対応予定を確認します。認証方式を管理者側だけで変更できない製品もあります。
まとめ
OAuth 2.0 Username-Password Flowは、Connected Appを使い、Salesforceユーザーのユーザー名・パスワードを直接渡してaccess_tokenを取得する認証方式です。Salesforceは2027/2/20にこの認証方式を停止する予定です。
管理者は、まず grant_type=password やConnected Appの利用有無を手掛かりに対象連携を確認します。SOAP API login()とは別の廃止なので、古い連携を一括りにせず、現在の認証方式を確認したうえで移行先を決めることが重要です。
※本記事は2026年9月時点のSalesforce公式情報をもとに作成しています。今後、適用時期や仕様が変更される可能性があります。
参考情報
- Summer ’27で使えなくなる?Data LoaderのOAuth認証移行とデータ連携見直しのポイント
- 2027年廃止でも要注意|SOAP API login()は2026年秋から権限対応【Salesforce】
<Salesforce>
弊社ではSalesforceをはじめとするさまざまな無料オンラインセミナーを実施しています!
>>セミナー一覧はこちら
また、弊社ではSalesforceの導入支援のサポートも行っています。ぜひお気軽にお問い合わせください。
>>Salesforceについての詳細はこちら
>>Salesforceの導入支援実績はこちらからご覧いただけます!
医療業界に特化した営業支援、顧客管理(SFA/CRM)のコンサルティングも提供しております。こちらもぜひお気軽にお問い合わせください。
>>顧客管理(SFA/CRM)のコンサルティングの詳細はこちら