Salesforceのリフレッシュトークン30日制限(アイドルTTL)とは?管理者の対応と実機検証
投稿日:
更新日:
#Salesforce #リフレッシュトークン #アイドルTTL
目次
2026/10/15頃、Salesforceから管理者宛に「10月度 Salesforce 接続アプリケーションおよび外部クライアントアプリケーションのセキュリティ要件アップデート」というメールが届きました。
メールの「OAuth セキュリティ要件」には、「セキュリティ変更: リフレッシュトークンのアイドル TTL が30日間に制限されます」と記載されています。
今回の変更は、Salesforceの「接続アプリケーション」と「外部クライアントアプリケーション」の両方が対象です。リフレッシュトークンを30日間使わなかった場合、そのトークンは無効になります。使用頻度が低いアプリや連携では、再認証が必要になる可能性があります。
本記事では、このメールを受け取った管理者向けに、対応が必要かどうか、影響するアプリの確認方法、対処法をまとめます。後半では「接続アプリケーション」で行った実機検証の結果を紹介します。Sandboxで30日制限を先行適用し、API接続の動作も確認しました。
注意|本記事は2026/10/15時点の案内と実機検証に基づきます。画面や仕様は今後変わる可能性があります。
まず結論:対応が必要なのは誰?
- ブラウザからの通常のログイン(ID・パスワードやSSO)には影響しません。
- リフレッシュトークンを使う外部連携やアプリがある場合は、確認が必要です。
- 特に注意したいのは、30日以上間隔が空くバッチや季節的な連携と、適用日のアクセストークン一斉取り消し後に再取得できない連携です。
- やることは、対象アプリの洗い出し、適用日に再取得が動くかの確認、30日以上使わない連携の対処方針の決定の3つです。
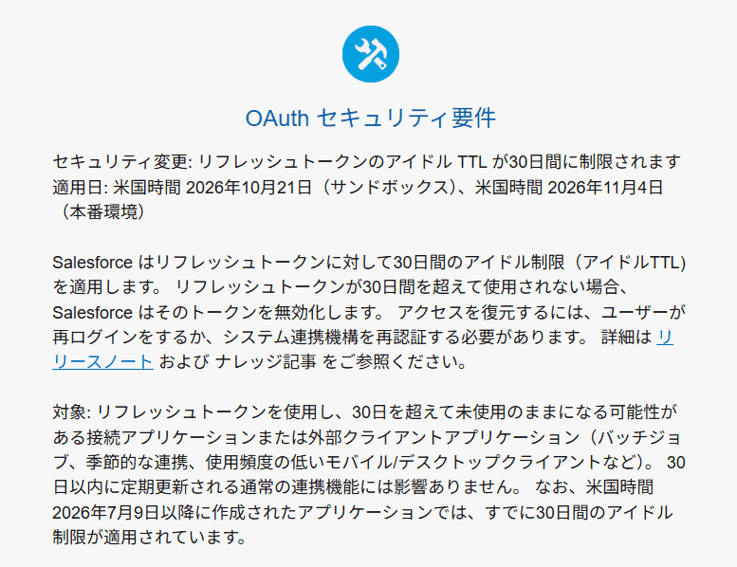
Salesforceから届いた案内(該当部分)
リフレッシュトークンの30日制限とは
Salesforceと連携するアプリは、通常、アクセストークンを使ってデータにアクセスします。このトークンが使えなくなったとき、再ログインせず新しいアクセストークンを取得するために使うのが「リフレッシュトークン」です。なお、Salesforceの画面では「更新トークン」と表示されます。本記事では画面の表記を引用する場合を除き、「リフレッシュトークン」と書きます。
今回制限されるのは、このリフレッシュトークンの未使用期間です。30日以内にリフレッシュトークンを使って更新処理(新しいアクセストークンの取得)を行えば、未使用期間のカウントはリセットされます。30日ごとに必ず再ログインする変更ではありません。
| 項目 | Salesforceからの案内 |
|---|---|
| Sandboxへの適用 | 2026/10/21(米国時間)から順次 |
| 本番環境への適用 | 2026/11/4(米国時間)から順次 |
| 対象 | 30日を超えてリフレッシュトークンを使用しない可能性があるアプリ・連携 |
| 新規作成したアプリ | 2026/7/9(米国時間)以降に作成されたアプリはすでに制限適用済み |
30日制限は、従来の「更新トークンは取り消されるまで有効」という設定より優先されます。対象は接続アプリケーションと外部クライアントアプリケーションの両方です。
適用日に何が起きる?
Salesforceのリリースノートによると、30日制限が強制適用されると、次の3つが起きます。
- 既存のアクセストークンが、すべて一度取り消されます。毎日使っている連携も対象です。
- 30日以上使われていないリフレッシュトークンが、その時点で失効します。
- 適用後も、30日間使われなかったリフレッシュトークンは順次失効していきます。
有効なリフレッシュトークンを使ってアクセストークンを自動で再取得できる連携であれば、再認証せずに接続を継続できます。一方、401エラーを受けたときに再取得する処理がない連携や、リフレッシュトークンがすでに失効している連携は、適用日に止まる可能性があります。リリースノートでも、取り消し時に保存済みのリフレッシュトークンで新しいアクセストークンを取得できるか、事前に確認するよう求めています。
なお、この制限を無効にしたり、30日より長くしたりすることはできません。設定画面には、変更したい場合はサポートに連絡するよう説明がありますが、リリースノートでは、強制適用後はこの方法も使えないとされています。
どのような使い方に影響する?
| 利用方法 | 影響の有無 | 理由 |
|---|---|---|
| ブラウザで通常どおり Salesforceを使う |
原則なし | 通常のブラウザログインは30日制限の対象外 |
| Salesforceモバイルアプリ | 条件次第 | 30日以上アプリを使わないと、再ログインが必要になる可能性 |
| 外部システムとのAPI連携 | 条件次第 | リフレッシュトークンを使い、30日を超えて未使用になる場合に影響 |
| 毎日・毎週の定期連携 | 低い(適用日は要確認) | 30日制限の影響は受けにくいが、適用日のアクセストークン取り消し後に再取得できるかは確認が必要 | 数か月に1回のバッチ処理 | 影響あり得る | 次回実行時に再認証が必要になる可能性 |
ポイントは、Salesforceにログインしているかではなく、対象アプリがリフレッシュトークンを最後にいつ使用したかです。API連携を使っている場合でも、クライアントログイン情報フローやJWTベアラーフローなど、リフレッシュトークンを使わない認証方式であれば、30日制限の対象にはなりません。
影響するアプリを確認する(接続アプリケーションの場合)
この章で紹介する手順と画面は、検証した接続アプリケーションの場合です。外部クライアントアプリケーションは確認する画面が異なり、本記事では試していないため、参考資料にある外部クライアントアプリケーション向けの公式ヘルプを確認してください。
OAuthの利用状況を確認
[設定]で[接続アプリケーションの OAuth の利用状況]を開くと、アプリごとの利用ユーザー、初回接続、最終使用日、使用回数が分かります。
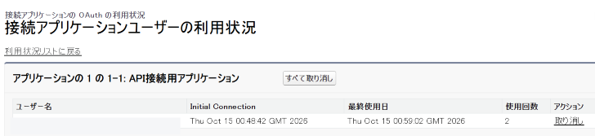
接続アプリケーションのOAuth利用状況(ユーザー名は伏せています)
ただし、画面にある「最終使用日」はリフレッシュトークンを最後に使用した日時とは限りません。この一覧だけで30日制限の影響を判定することはできません。
更新トークンポリシーを確認
接続アプリケーションの場合、[設定]→[アプリケーションマネージャー]→[対象の接続アプリケーション]→[Manage]→[ポリシーを編集]から更新トークンポリシーを確認します。外部クライアントアプリケーションは[外部クライアントアプリケーションマネージャー]で設定します。
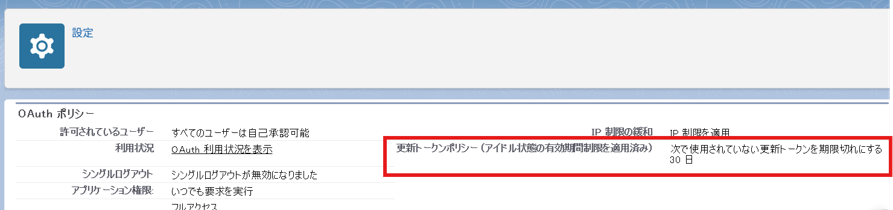
接続アプリケーションの更新トークンポリシー(30日制限適用後)
アプリケーションマネージャーには、通常のLightningアプリも表示されます。確認するのはOAuthを使う「Connected」などの接続アプリケーションです。アプリ本体の設定を編集できないものもあります。
確認する項目をまとめると、次のとおりです。
| 確認すること | 確認のしかた |
|---|---|
| 使っている接続アプリケーションを調べる | [接続アプリケーションの OAuth の利用状況]を確認 |
| リフレッシュトークンを使っているか | 接続アプリケーションのOAuthスコープと認証方式を確認 |
| 30日以上使わない連携がないか | バッチの実行頻度や、リフレッシュトークンを使う頻度を連携担当者に確認 |
| 再認証の方法が決まっているか | アプリ提供元や運用担当者に確認 |
| 設定ファイルを使って管理しているか | 管理画面と設定ファイル(Metadata API)の値が一致しているか確認 |
30日以上使わない連携の対処法
確認の結果、30日以上使わない連携が見つかった場合の主な選択肢は、次の3つです。
- 定期的にリフレッシュする:実際の処理がない期間も、30日以内にリフレッシュトークンで更新処理を実行すれば、未使用期間はリセットされます。
- リフレッシュトークンを使わない認証方式に切り替える:サーバー間の連携であれば、クライアントログイン情報フローやJWTベアラーフローを検討できます。これらの方式は30日制限の対象外です。適用日のアクセストークン取り消しの影響は受けますが、同じフローを実行し直せば新しいアクセストークンを取得できます。
- 再認証の手順を決めておく:実行頻度が低く、ほかの方法が取れない場合は、失効したときに誰がどう再認証するかを事前に決めておきます。
【実機検証】30日制限を先行適用してみた
ここからは、Sandboxで実際に試した結果を紹介します。
2026/10/15、検証専用のSandboxにある自作の接続アプリケーションで検証しました。外部クライアントアプリケーション、30日間の放置による失効、設定ファイルの再デプロイは試していません。
変更前の更新トークンポリシーは「取り消されるまで有効」でした。
対象アプリの[編集]で「アイドル状態更新トークンの有効期間(TTL)を30日に制限」を選び、保存しました。途中で、長期間未使用のリフレッシュトークンが無効になる旨の確認ダイアログが表示されました。
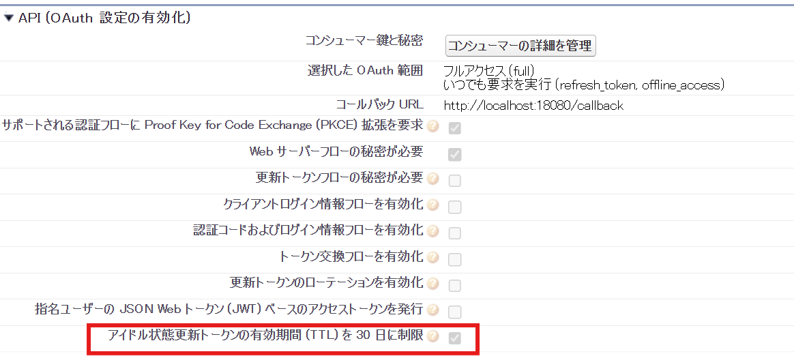
30日制限の設定項目(適用後はチェックが固定)
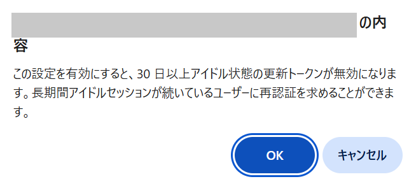
有効化時に表示された確認メッセージ
適用後、ポリシーの編集画面から「更新トークンは取り消されるまで有効」の選択肢がなくなりました。項目名には「アイドル状態の有効期間制限を適用済み」と表示され、「次で使用されていない更新トークンを期限切れにする」に「30日」が設定されています。30日制限のチェックはグレーアウトし、通常の編集操作では解除できない状態になりました。2章で触れたとおり、強制適用後はサポートへの依頼で元に戻すこともできません。
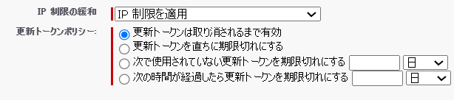
適用前の更新トークンポリシー(「取り消されるまで有効」が選択されている)
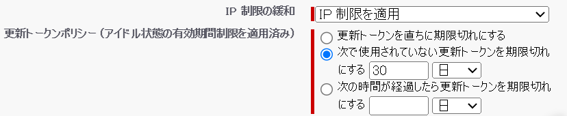
適用後の更新トークンポリシー(「取り消されるまで有効」の選択肢がない)
2章のとおり、強制適用時には既存のアクセストークンがすべて一度取り消されます。有効なリフレッシュトークンで新しいアクセストークンを取得できれば接続を続けられますが、取得できなければ再認証が必要です。利用中の接続アプリケーションで先行適用するときも、認証への影響を事前に確認してください。
【実機検証】API接続はどう変わった?
30日制限を有効にすると、API接続に使っていた認証情報はどうなるのでしょうか。設定変更の前後で、同じアクセストークンを使ってSalesforceに接続できるか試しました。APIの利用状況を取得するリクエストで確認しました(レコードの登録や変更は行っていません)。
| 順番 | 確認内容 | 結果 |
|---|---|---|
| 1 | 制限適用前にアクセストークンを取得 | 取得成功 |
| 2 | そのトークンでSalesforceにAPI接続 | 接続成功 |
| 3 | 30日制限を有効化 | 設定完了 |
| 4 | 直後に同じトークンでAPI接続 | HTTP 401 |
| 5 | 時間を置いて同じトークンでAPI接続 | 接続成功 |
| 6 | リフレッシュトークンで再取得したトークンでAPI接続 | 接続成功 |
まず、OAuth認証でアクセストークンを取得し、そのトークンを使ってAPI接続できることを確認しました。次に30日制限を有効化し、直前まで使えていた同じトークンで接続を試しました。
制限の適用直後はHTTP 401が返されましたが、その後、同じアクセストークンで再接続すると成功しました。原因は特定できていません。なお、Salesforceの公式リリースノートでは、強制適用時に既存のアクセストークンがすべて一度取り消されると案内されています。利用中の連携では、アクセストークンを再取得できるか事前に確認してください。
また、適用前に取得したリフレッシュトークンから新しいアクセストークンを取得し、そのトークンでもAPI接続に成功しました。有効なリフレッシュトークンが残っていれば、再ログインせずに新しいアクセストークンを取得できることを確認しています。
なお、30日制限は、リフレッシュトークンを1回使うと無効になる仕組みではありません。検証環境では、同じリフレッシュトークンを繰り返し使用できました。ただし、検証した接続アプリケーションでは「更新トークンのローテーションを有効化」がオフでした。ローテーションを有効にしている場合は、新しいアクセストークンの発行時に古いリフレッシュトークンが無効になり、新しいリフレッシュトークンに置き換わります。
【実機検証】リフレッシュトークンが使えなくなったら?
リフレッシュトークンが30日間使用されずに失効すると、新しいアクセストークンを取得できなくなり、連携が停止する場合があります。ここでは、こうした場合のエラーと復旧方法を確認するため、検証用ユーザーのOAuth認可を手動で取り消しました。
| 順番 | 試したこと | 結果 |
|---|---|---|
| 1 | 別の検証用ユーザーでOAuth認証し、APIに接続 | 接続成功 |
| 2 | 使えなくなった場合を想定し、管理画面から認可を取り消す | 取り消し完了 |
| 3 | 無効になったリフレッシュトークンで更新を試す | 失敗(HTTP 400) |
| 4 | 再ログインして、新しいトークンでAPIに接続 | 接続成功 |
検証で返されたエラー:HTTP 400/invalid_grant(expired access/refresh token)
認可を取り消す前は更新できましたが、取り消した後は更新に失敗しました。同じユーザーでログインし直すとAPI接続が成功し、新しいリフレッシュトークンによる更新もできました。
ただし、公式リリースノートでは、30日を超えて使われていないリフレッシュトークンでも同じエラー(invalid_grant/expired access/refresh token)が返るとされています。
【実機検証】管理画面は30日でも、取得した設定ファイルは無期限のまま
30日制限を適用した後、Salesforce CLIで接続アプリケーションの設定ファイルを取得しました。管理画面には「30日」と表示されている一方、取得したXMLには、次の値が残っていました。
「infinite」は、従来の「取り消されるまで有効」を表す値です。管理画面で制限を有効にしても、取得した設定ファイルの値は自動で置き換わりませんでした。
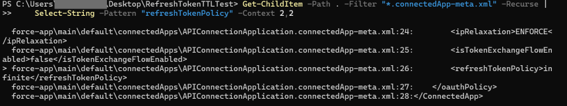
Salesforce CLIで取得した設定値(26行目に「infinite」)
設定ファイルをGitなどで管理している場合、XMLの値だけで実際の有効期間を判断しないよう注意が必要です。この挙動はSalesforceの公式ヘルプにも記載されており、設定ファイルを管理画面と揃えるには、refreshTokenPolicyの値を「specific_inactivity:30:DAYS」に変更するよう案内されています。設定ファイルの変更や再デプロイは行っておらず、infiniteのまま再デプロイした場合の挙動は未検証です。
まとめ
今回の変更は、接続アプリケーションと外部クライアントアプリケーションの両方が対象です。ただし、Salesforceの全ユーザーに30日ごとの再ログインを求めるものではありません。リフレッシュトークンを使う連携のうち、長期間使わないものがないか確認しましょう。また、接続アプリケーションをパッケージで配布している場合、開発元が30日制限を有効にすると、サブスクライバー側の更新トークンポリシーにも影響すると公式ヘルプで案内されています。
事前に対象アプリと再認証の手順を確認しておけば、更新処理に失敗したときも対応しやすくなります。
参考資料
Salesforceからの通知メール「10月度 Salesforce 接続アプリケーションおよび外部クライアントアプリケーションのセキュリティ要件アップデート」(2026/10/15頃)
Salesforce Winter ’27 リリースノート「Refresh Token Idle TTL Is Limited to 30 Days」
Salesforce Help「接続アプリケーションでのアイドル更新トークン TTL の制限」
Salesforce Help「外部クライアントアプリケーションでのアイドル更新トークン TTL の制限」
<Salesforce>
弊社ではSalesforceをはじめとするさまざまな無料オンラインセミナーを実施しています!
>>セミナー一覧はこちら
また、弊社ではSalesforceの導入支援のサポートも行っています。ぜひお気軽にお問い合わせください。
>>Salesforceについての詳細はこちら
>>Salesforceの導入支援実績はこちらからご覧いただけます!
医療業界に特化した営業支援、顧客管理(SFA/CRM)のコンサルティングも提供しております。こちらもぜひお気軽にお問い合わせください。
>>顧客管理(SFA/CRM)のコンサルティングの詳細はこちら